Casella PEC violata: furto di credenziali e false multe
Le false multe pagoPA spedite da caselle PEC rubate, i segnali di un accesso altrui, il reato, cosa non fare, le multe vere e come proteggere le credenziali
La PEC può essere hackerata?
Sì: una casella PEC può essere violata da chi ne ruba le credenziali, con phishing o malware, e i suoi messaggi risultano certificati. Il sistema resta integro, ma prova da quale casella parte un messaggio, non chi lo scrive. Chi usa una PEC con avviso gratuito via email e WhatsApp, come SuperPEC, viene informato di ogni messaggio in arrivo.
Una casella PEC violata resta una casella certificata a tutti gli effetti: chi ne ottiene le credenziali spedisce messaggi con le stesse ricevute del titolare, e il destinatario vede un mittente vero. Per questo la provenienza da una PEC non basta a fidarsi di una richiesta di pagamento.
Il rischio è concreto: il 27 ottobre 2026 il CERT-AGID ha segnalato false multe pagoPA spedite da caselle PEC compromesse, e nel 2025 le campagne malevole diffuse via PEC sono state 103, circa l'80% in più rispetto al 2024.
Ricevute, gestori e valore legale della posta certificata sono spiegati nella guida alla PEC tra ricevute, gestori e valore legale.
Takeaways - Punti chiave dell'articolo
- False multe via PEC: Il 27 ottobre 2026 il CERT-AGID ha segnalato false multe pagoPA da 198 euro inviate da caselle PEC vere ma compromesse, con un link verso un sito .ru.
- Campagne in crescita: Nel 2025 le campagne malevole diffuse via PEC sono state 103, circa l'80% in più del 2024: 77 di phishing e 26 di malware, secondo il CERT-AGID.
- Ricevute rivelatrici: Ogni invio genera una ricevuta di accettazione per la casella mittente: ricevute di messaggi mai spediti indicano che qualcuno sta usando la PEC.
- Reato: Entrare senza permesso in una casella protetta da password è accesso abusivo a un sistema informatico, punito dall'art. 615-ter del codice penale fino a tre anni.
- Multe vere: Le amministrazioni notificano i verbali al domicilio digitale presente in INI-PEC o INAD (art. 6 CAD): un'email ordinaria con un link non è un verbale.
Vuoi sapere subito cosa arriva nella tua casella certificata?
Attiva SuperPEC con gli avvisi gratuiti Avviso di ogni PEC in arrivo via email e WhatsApp • Casella con nome e cognome del titolare • Ricevute archiviate in automaticoCome funzionano le false multe pagoPA inviate da PEC compromesse?
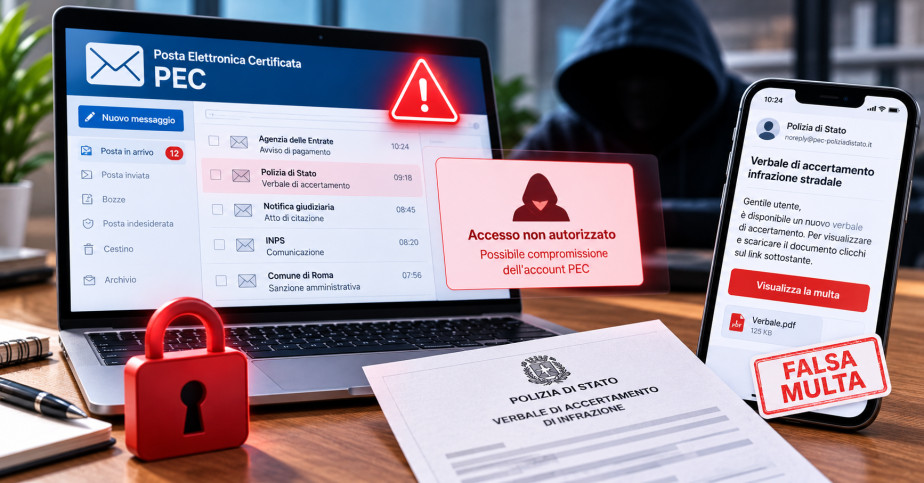
Le false multe pagoPA inviate da PEC compromesse partono da caselle certificate vere, sottratte ai titolari, e annunciano una violazione del Codice della strada da pagare 198 euro, che salirebbero a 268 euro in caso di ritardo.
Il CERT-AGID le ha descritte il 27 ottobre 2026 nell'avviso sulle campagne a tema multe diffuse da caselle PEC compromesse. Negli ultimi due casi analizzati il messaggio era diretto a un'email ordinaria, con circa 340 indirizzi PEC in copia.
Lo schema della truffa ha tre passaggi:
- Il pulsante: «Accesso al portale istituzionale» porta a un dominio .ru che copia loghi e grafica di pagoPA.
- I dati personali: la pagina chiede nome, cognome, codice fiscale, data di nascita, email e numero di telefono.
- La regia a distanza: ogni mezzo secondo la pagina interroga un pannello sul server, che può spostare la vittima su schermate per i dati della carta e i codici di verifica bancaria.
Il fenomeno è ampio: dal 21 aprile 2025 il CERT-AGID ha censito 1.874 campagne a tema multe che sfruttano i nomi di pagoPA e SEND, e quelle a nome pagoPA sono quasi il doppio di quelle a nome SEND.
Per contrastarle il CERT-AGID lavora con i gestori PEC e ha condiviso con le amministrazioni accreditate 14.279 indicatori di compromissione, utili a bloccare siti e messaggi.
Come faccio a sapere se qualcuno è entrato nella mia PEC?
Un accesso altrui alla PEC si scopre dalle tracce che lascia nella casella: ogni invio genera una ricevuta di accettazione che il gestore manda al mittente (art. 6 DPR 68/2005), anche quando a spedire è un estraneo.
I segnali da controllare sono quattro:
- Ricevute sconosciute: ricevute di accettazione o di consegna per messaggi mai spediti.
- Posta inviata: messaggi che il titolare non ha scritto, spesso a destinatari che non conosce.
- Risposte inattese: contatti che chiedono spiegazioni su richieste di pagamento o allegati ricevuti dalla casella.
- Password rifiutata: credenziali che non funzionano più senza che il titolare le abbia cambiate.
Il gestore conserva per trenta mesi il registro delle operazioni sui messaggi (art. 11 DPR 68/2005): per questo è il primo interlocutore per ricostruire cosa è partito dalla casella.
Quando riceve la segnalazione di una casella legittima compromessa, il CERT-AGID chiede al gestore di reimpostarla.
Che cosa provano davvero le ricevute è spiegato nell'articolo su cosa certifica la PEC sull'identità di chi scrive.
L'hackeraggio è legale in Italia?
No: entrare senza permesso in una casella PEC o email altrui è un reato, l'accesso abusivo a un sistema informatico previsto dall'art. 615-ter del codice penale e punito con la reclusione fino a tre anni.
Dopo le modifiche della legge 90/2024 la pena va da due a dieci anni in alcuni casi aggravati, per esempio se dal fatto derivano danneggiamento, sottrazione o inaccessibilità dei dati per il titolare.
Nell'ipotesi base si procede solo a querela della persona offesa; nelle ipotesi aggravate si procede d'ufficio.
La Corte di Cassazione, con la sentenza della quinta sezione penale n. 52572/2017, ha considerato la casella di posta uno spazio protetto da password nella disponibilità esclusiva del titolare: conoscere le credenziali non rende lecito un accesso contro la sua volontà.
Cosa non deve mai fare l'utente quando riceve un messaggio di phishing?
Chi riceve un messaggio di phishing non deve mai usare gli strumenti che il messaggio offre: link, pulsanti e allegati sono il canale con cui i truffatori raccolgono dati e denaro.
Le azioni da evitare sono quattro:
- Cliccare: il pulsante della falsa multa pagoPA porta a un sito che imita il portale ufficiale.
- Inserire dati: codice fiscale, dati della carta e codici bancari non vanno scritti su pagine raggiunte da un link ricevuto.
- Pagare dal messaggio: una multa si verifica sui canali ufficiali dell'ente che l'avrebbe emessa, aperti in modo autonomo.
- Fidarsi del mittente PEC: per il CERT-AGID la provenienza da una casella PEC non garantisce che il contenuto sia legittimo.
Se i dati della carta sono già stati inseriti, va contattata subito la banca per valutare il blocco. Gli altri passi sono nell'articolo su cosa fare dopo il clic su una falsa multa.
È obbligatorio notificare le multe via PEC?
Sì, quando il destinatario ha un domicilio digitale: l'art. 6, comma 1-quater, del Codice dell'amministrazione digitale impone alle amministrazioni di notificare lì i propri atti, compresi i verbali delle sanzioni amministrative.
Per le violazioni del Codice della strada le modalità sono fissate dal decreto interministeriale del 18 dicembre 2017. Secondo la circolare del Ministero dell'Interno del 20 febbraio 2018, richiamata da AgID, l'ufficio che trova una PEC valida negli elenchi pubblici deve notificare il verbale in forma elettronica.
Gli elenchi consultati sono due:
- INI-PEC: gli indirizzi PEC di imprese e professionisti.
- INAD: i domicili digitali eletti da persone fisiche, professionisti non iscritti in albi ed enti privati.
Chi non ha un domicilio digitale riceve il verbale per posta, tramite messo o con la piattaforma SEND. In ogni caso un'email ordinaria, come quella della campagna di ottobre 2026, non è la notifica di un verbale.
Come proteggere la casella PEC dal furto delle credenziali?
La casella PEC si protegge difendendo le credenziali di accesso, il bersaglio degli attacchi: nel 2025 il CERT-AGID ha monitorato con priorità le credenziali di caselle PEC sottratte dagli infostealer, i malware che rubano dati di accesso.
Nello stesso anno, secondo il report del CERT-AGID sulle campagne malevole del 2025, gli attacchi via PEC hanno sfruttato soprattutto caselle legittime compromesse e, in parte, indirizzi creati apposta e poi dismessi.
Le misure di base sono cinque:
- Password dedicata: diversa da quella di altri servizi, così un furto altrove non apre anche la PEC.
- Accesso dal sito del gestore: la webmail si apre digitando l'indirizzo, mai da un link ricevuto per email o SMS.
- Verifica in due passaggi: se il gestore la offre, va attivata.
- Dispositivi aggiornati: sistema operativo e antivirus aggiornati riducono il rischio di malware sul computer usato per la PEC.
- Allarme immediato: al primo segnale si cambia la password e si avvisa il gestore, che può reimpostare la casella.
Regole tecniche dei gestori e criteri di affidabilità sono trattati nell'articolo sulla sicurezza della PEC e delle scelte che contano.
SuperPEC: un avviso per ogni messaggio e ricevute in ordine
SuperPEC segnala gratis via email e WhatsApp ogni PEC in arrivo, così il titolare può controllare subito ciò che entra nella casella.
Le ricevute di accettazione, di consegna e di mancata consegna vengono archiviate e catalogate in automatico, e durante la digitazione la webmail indica se il destinatario è una PEC o un'email ordinaria.
La casella è intestata con nome e cognome del titolare e si attiva firmando il contratto con la firma digitale cheFIRMA!, gratuita con la CIE di livello 3, senza SPID. Il gestore è Intesi Group S.p.A., autorizzato da AgID.
Ricevere è sempre gratuito, lo spazio è illimitato e non ci sono canone né scadenza; ogni invio costa 1,97 euro IVA inclusa.
Conclusione
Una casella PEC può essere violata quando qualcuno ne ruba le credenziali, e i messaggi che ne partono restano certificati: è il meccanismo delle false multe pagoPA segnalate dal CERT-AGID il 27 ottobre 2026.
Ricevute di invii mai fatti e messaggi sconosciuti nella posta inviata sono i segnali da controllare; password dedicata, accesso solo dal sito del gestore e avviso immediato al gestore limitano i danni.
Per seguire in tempo reale ciò che arriva nella casella si può scegliere una PEC che avvisa di ogni messaggio su WhatsApp.
Pronto ad aprire la tua casella? Basta la CIE, senza SPID
Apri ora la tua SuperPEC Firma cheFIRMA! gratuita con CIE di livello 3 • Ricezione gratuita e spazio illimitato • 1,97 euro solo quando inviiDomande frequenti (FAQ) sulla PEC hackerata e le false multe
Aprire un messaggio sospetto diventa pericoloso soprattutto quando si clicca sul link o si apre l'allegato: nel 2025 il CERT-AGID ha contato 26 campagne di malware diffuse via PEC, tra cui MintsLoader. Se non si è cliccato nulla basta cancellarlo; se sono stati inseriti dati, conviene cambiare le password e avvisare la banca.
Le multe arrivano via PEC perché l'indirizzo risulta come domicilio digitale in un elenco pubblico: INI-PEC per imprese e professionisti, INAD per chi lo ha eletto da privato. Le amministrazioni devono notificare lì i verbali (art. 6, comma 1-quater, CAD), con gli stessi effetti di una raccomandata con ricevuta di ritorno.
Una truffa che usa il nome di pagoPA si segnala inoltrando il messaggio a truffe@pagopa.it, l'indirizzo che Altroconsumo riprende dalle istruzioni dell'assistenza pagoPA. Le campagne via email e PEC si possono segnalare anche al CERT-AGID, all'indirizzo malware@cert-agid.gov.it, e al gestore della casella da cui sono partite.
In Italia il phishing più diffuso è quello a tema multe: nella settimana dal 17 al 23 ottobre 2026 il CERT-AGID ne ha contate 62 campagne, 53 delle quali a nome di SEND. Seguivano i falsi rinnovi, con 44 campagne, e i messaggi a tema bancario, con 28.
Sì, si chiama vishing, da voice phishing: un finto operatore di una banca, di un ente o di un corriere telefona per farsi dare dati personali, credenziali o il codice OTP ricevuto via SMS. In caso di dubbio si chiude la chiamata e si contatta la banca o l'ente ai recapiti ufficiali.
Secondo i casi descritti da Facile.it e da QN, un «sì» registrato può essere estrapolato dalla telefonata e usato per simulare il consenso a un contratto di luce, gas o telefonia. Chi scopre un contratto mai voluto può contestarlo per iscritto al fornitore, con raccomandata o PEC, chiedendo la registrazione della chiamata.